KAYONA PASUARUAN – Para pengguna iPhone dan pencinta teknologi Apple diimbau untuk meningkatkan kewaspadaan terhadap maraknya situs penipuan (scam) yang menawarkan pemesanan awal (pre-order) iPhone Duo—ponsel lipat pertama keluaran Apple. Menggunakan iming-iming voucer potongan harga senilai US$500, situs palsu ini mengeksploitasi celah keamanan perangkat untuk mencuri data pribadi hingga kunci dompet kripto korban.
Temuan riset keamanan siber dari Malwarebytes mengungkapkan bahwa situs berbahaya tersebut memanfaatkan rangkaian eksploitasi celah keamanan tingkat tinggi bertajuk DarkSword. Berbeda dari serangan penipuan konvensional, serangan ini beroperasi secara otomatis (zero-click/drive-by download) tanpa mewajibkan korban mengetikkan informasi atau mengeklik tombol apa pun di dalam situs.
Situs penipuan tersebut secara spesifik menyasar perangkat iPhone yang berjalan pada sistem operasi iOS 18.4 hingga iOS 18.6.2 yang belum melakukan pembaruan keamanan (security patch). Pihak peneliti tidak menemukan adanya kode eksploitasi yang ditujukan bagi perangkat iPadOS maupun macOS.
Modus Operandi dan Kejanggalan Visual
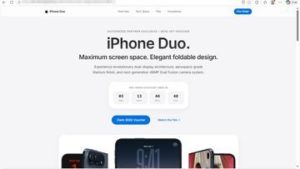
Guna mengelabui calon korban, pelaku kejahatan merancang antarmuka (user interface) yang sangat presisi menyerupai situs resmi Apple, lengkap dengan logo, tipografi, hak cipta, serta gaya bahasa resmi tanpa cacat tata bahasa. Namun, analisis mendalam Malwarebytes menemukan sejumlah kejanggalan teknis pada tautan kebijakan serta spesifikasi produk:
- Tautan Fiktif: Tautan privasi, ketentuan layanan, dan kebijakan penjualan di bagian bawah halaman tidak mengarah ke mana pun (dead links).
- Kesesuaian Spesifikasi: Formulir pemesanan mencantumkan opsi warna Natural Titanium, padahal Apple secara resmi hanya merilis iPhone Duo dalam warna Star White dan Night Sky.
- Ukuran Layar: Situs menawarkan dimensi 6,3 inci dan 6,9 inci, berbeda jauh dari ukuran resmi iPhone Duo yaitu 7,6 inci saat dibeberkan dan 5,4 inci ketika dilipat.
Mekanisme Kerja Malware DarkSword dan Mitigasi Darurat
Pencurian data dimulai secara otomatis begitu halaman web dimuat pada peramban Safari. Jika pengunjung membuka situs menggunakan peramban pihak ketiga, sistem akan menampilkan pesan “Browser Restricted” untuk mengarahkan pengguna membuka Safari, yang dijadikan pintu masuk utama eksploitasi DarkSword.
Rangkaian data yang dibidik meliputi kata sandi, pesan singkat, riwayat panggilan, kontak, pesan suara, email, galeri foto, data aplikasi, catatan di Apple Notes, hingga frasa pemulihan (seed phrase) dompet kripto.
Bagi pengguna yang terlanjur mengakses situs tersebut, Malwarebytes merekomendasikan langkah mitigasi darurat:
- Pembaruan Sistem & Restart: Segera lakukan update ke iOS versi terbaru dan mulai ulang (reboot) perangkat untuk menghentikan eksekusi kode berbahaya.
- Reset Kredensial: Mengubah kata sandi akun penting (Apple ID, email, perbankan, dan kripto) dari perangkat tepercaya lainnya serta mengaktifkan Autentikasi Dua Faktor (2FA).
- Migrasi Dompet Kripto: Membuat dompet kripto baru dengan recovery phrase baru dan mengalihkan seluruh aset dari perangkat terdampak.